このページでは
まずはアクセスマップから
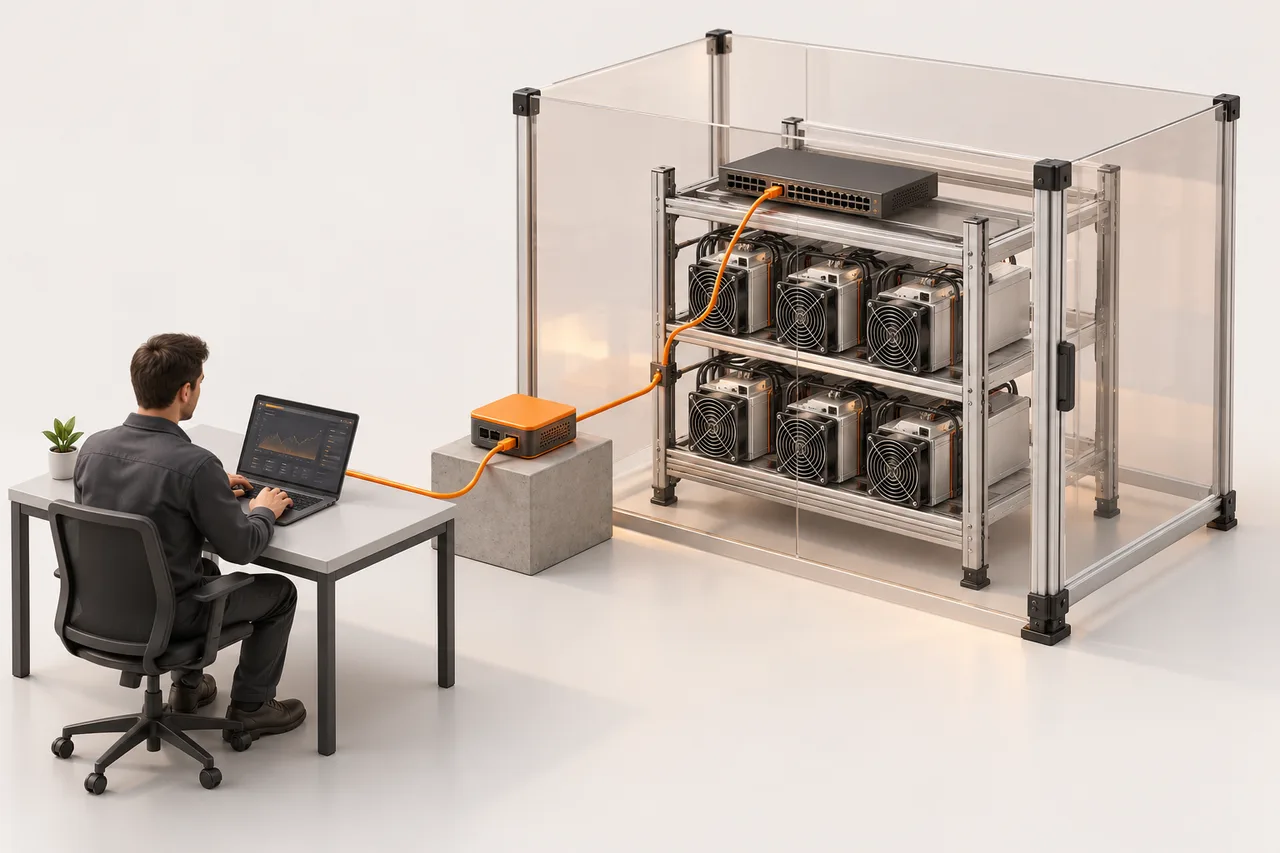
マイナー、管理コンピューター、監視システム、スイッチ、ルーターをリストします。それぞれについて、管理者とネットワーク アクセスが必要な理由を記録します。シリアル番号、ワーカー名、ローカル IP をまとめて保管します。これにより、予期しないプールの宛先または不明なデバイスが、スキャンの匿名エントリではなく調査できるものになります。
管理面を制限する
運用方法として、マイナー管理は制御された管理ネットワーク上で行い、認証されたリモート アクセス パスを使用します。デバイス管理を公共のインターネットに直接公開しないでください。ゲストのアクセスを機器管理から分離し、請負業者が退職した場合はアクセスを削除します。サイト ネットワークの責任者と一緒にルーターとファイアウォールの変更を確認してください。
ソフトウェアの出所を可視化する
明示的に評価したメーカーまたはサプライヤーからファームウェアを入手してください。リリース、モデルのサポート、更新日を記録します。 BITMAIN のセキュリティ ファームウェアのドキュメントには、該当するデバイスでサポートされていないイメージをブロックするなどの対策が説明されています。これらの保護はモデルに依存しており、ネットワーク アクセス制御に代わるものではありません。すべての古いコントローラーが同じように動作すると想定しないでください。
トランスポートのセキュリティとデバイスのセキュリティを区別する
Stratum V2 には、認証された暗号化された通信が含まれています。デプロイメントは依然としてマイナー、ファームウェア、プール、そして場合によっては変換プロキシに依存します。インストール内のどのリンクがどのプロトコルを使用しているかを確認してください。プール接続を暗号化しても、公開された管理パスワードや侵害された監視コンピュータは保護されません。両方の境界を個別に文書化してください。
予期しない構成変更への対応
現在の構成とログをキャプチャし、影響を受ける管理パスを隔離します。最後に承認されたプールとファームウェアのレコードと比較します。信頼できるデバイスを通じて侵害された認証情報をローテーションし、検証済みの構成を復元し、同じアクセスを共有するピアを検査します。回復後に受け入れられた作業と支払い設定を監視します。再起動だけでは、アクセスの問題が解決されたことはわかりません。
参考文献
オリジナルの文書とさらなる読書。正確な機器のマニュアルを確認してください。