本页目录
先绘制访问关系
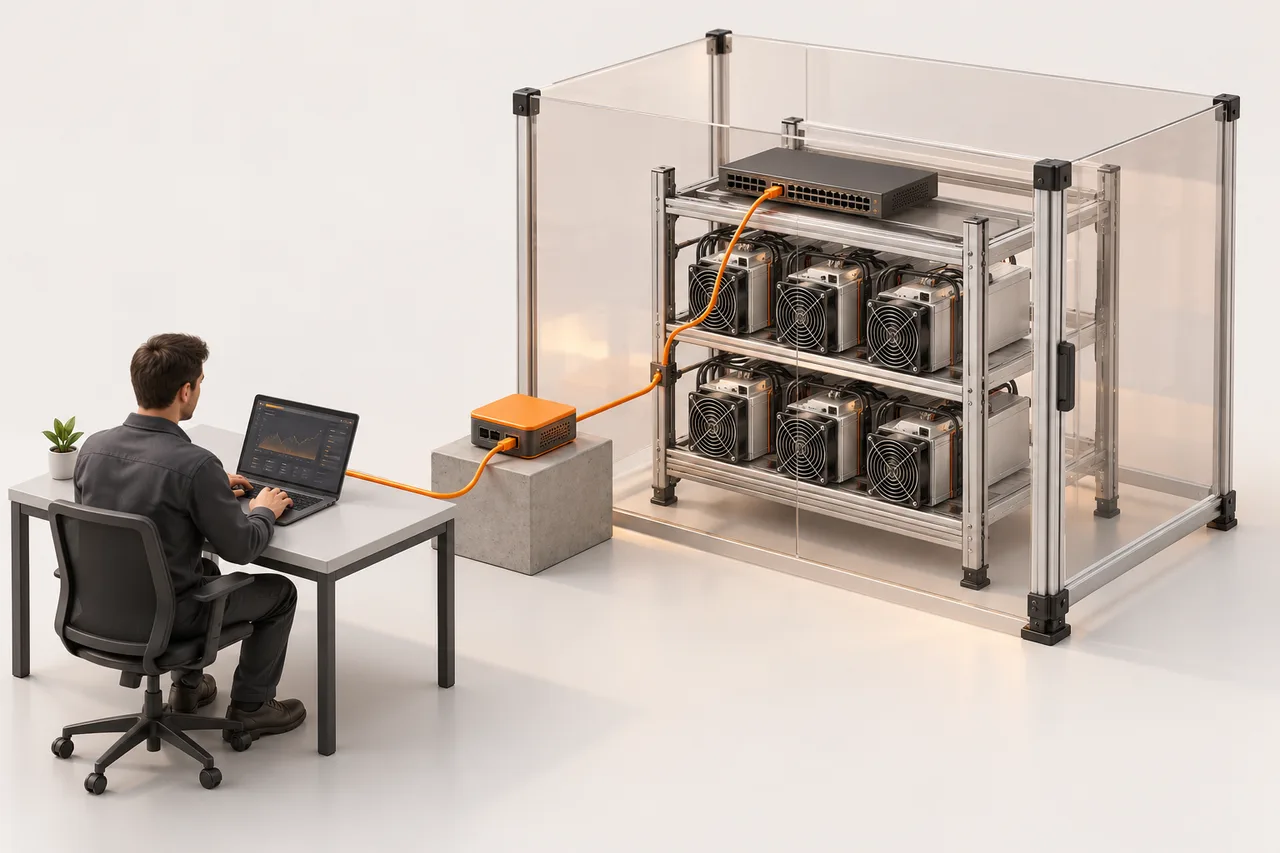
列出矿机、管理电脑、监控系统、交换机和路由器,记录各自管理员与联网目的,并把序列号、矿工名和本地 IP 对应起来。这样,未知设备或异常矿池地址出现时,便有明确调查对象,而不是扫描列表中的匿名条目。
缩小管理入口范围
作为运维实践,将矿机管理限制在受控网络,通过有身份验证的路径远程访问,避免直接将设备管理端口暴露到公网。访客访问与设备管理应分开,合作人员离场后及时撤销权限。路由器和防火墙调整由负责现场网络的人员核对。
让固件来源可追溯
从厂商或已明确评估的供应方获取固件,记录版本、适用机型和更新日期。BITMAIN 安全固件文档介绍了适用设备对不受支持镜像的限制等措施;具体保护取决于机型,也不能替代网络访问控制。不能假定不同年代的控制板行为相同。
区分传输安全与设备安全
Stratum V2 包含经过认证的加密通信,具体部署仍取决于矿机、固件、矿池及可能使用的转换代理。应核对现场每段连接使用什么协议。矿池连接加密,并不能保护已经泄露的管理密码或被入侵的监控电脑,两类边界需要分别处理。
处理非预期配置变更
先保存当前配置与日志,再隔离受影响的管理路径,对比最近批准的矿池和固件记录。通过可信设备更换受影响凭证,恢复已验证配置,并检查共享访问权限的其他设备。恢复后继续观察有效工作量和付款设置,重启成功本身不能证明访问问题已解决。
参考资料
原始文档与延伸阅读。设备工况请核对对应型号手册。