이 페이지에서
접근 지도로 시작하기
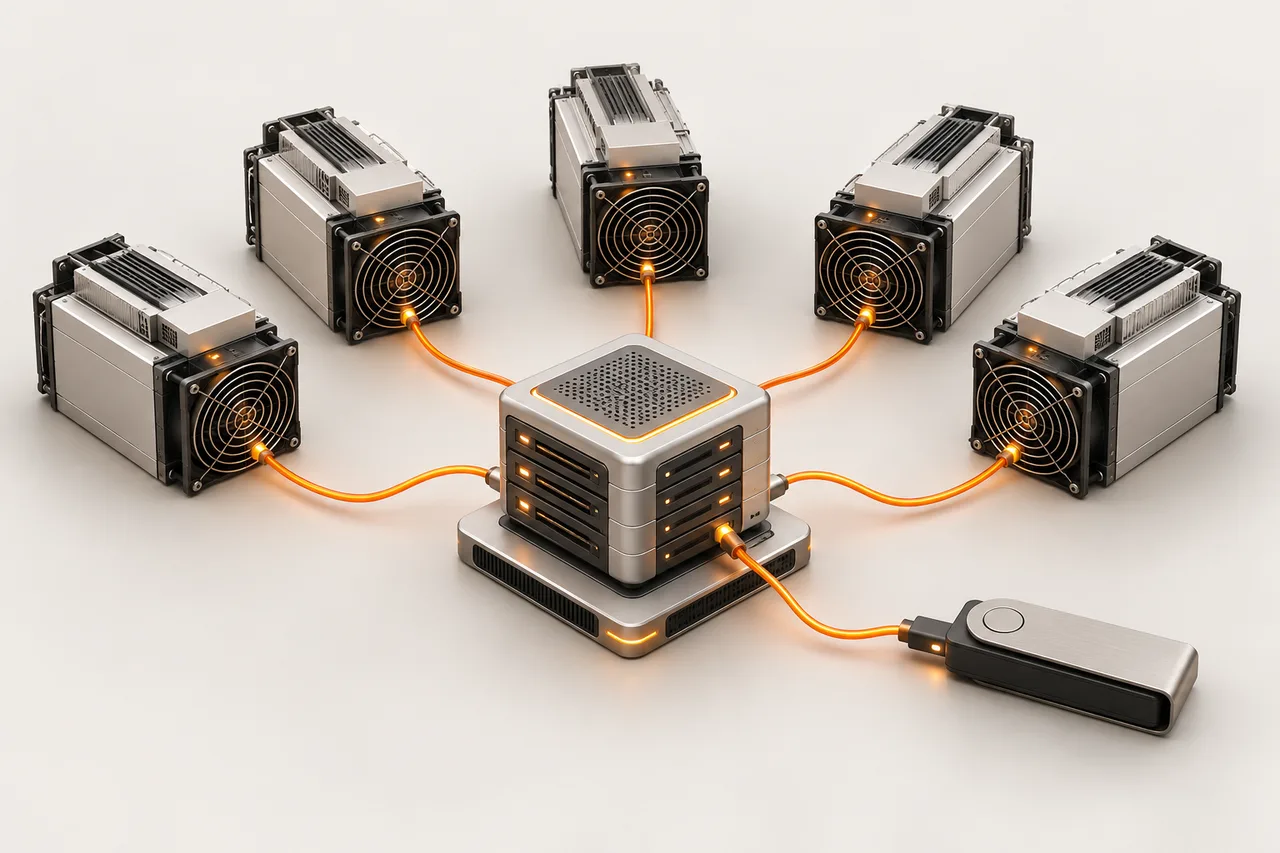
채굴자, 관리 컴퓨터, 모니터링 시스템, 스위치 및 라우터를 나열합니다. 각각에 대해 관리자가 누구인지, 네트워크 액세스가 필요한 이유를 기록하십시오. 일련번호, 작업자 이름, 로컬 IP를 함께 유지하세요. 이렇게 하면 예상치 못한 풀 대상이나 알 수 없는 장치가 스캔의 익명 항목이 아닌 조사할 수 있는 것으로 변합니다.
관리 영역 제한
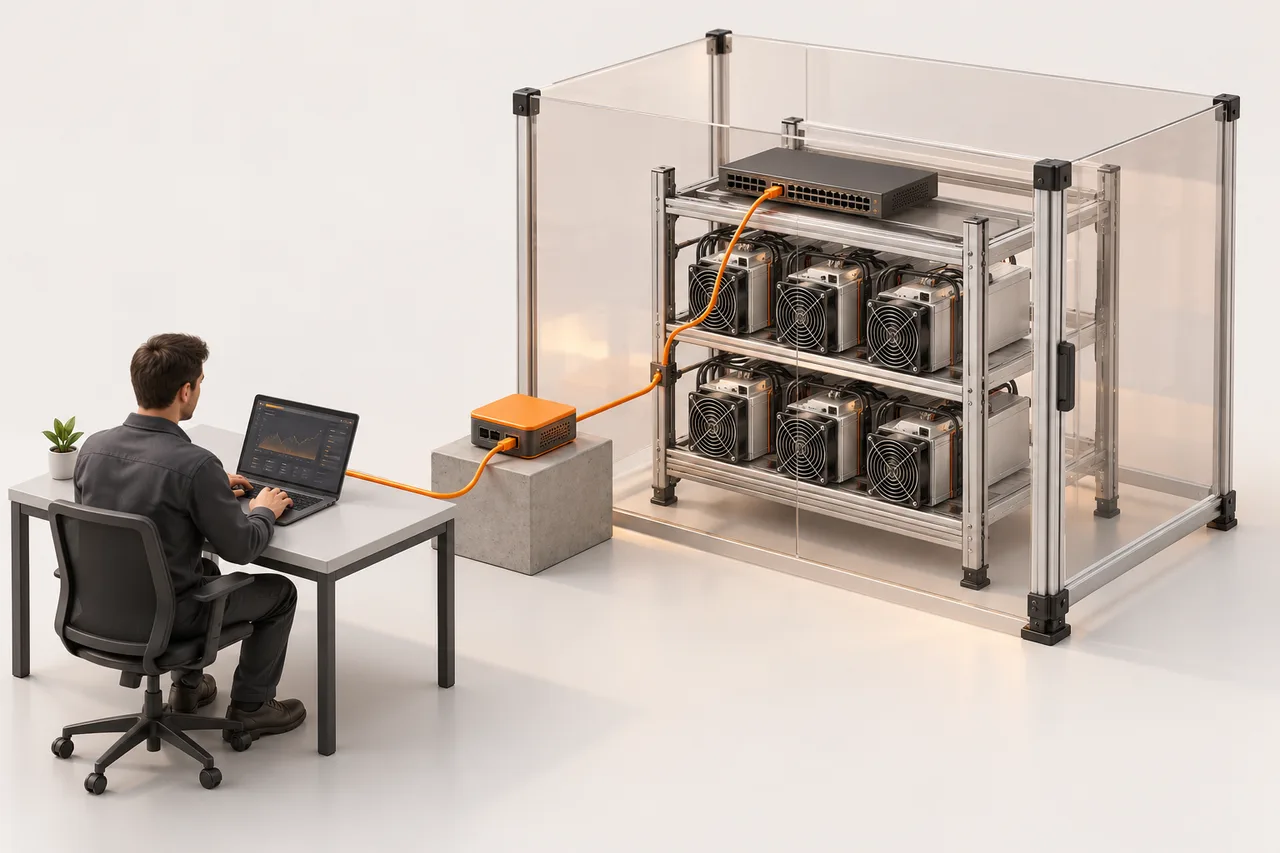
운영 관행으로서 통제된 관리 네트워크에서 채굴자 관리를 유지하고 인증된 원격 액세스 경로를 사용하십시오. 장치 관리가 공용 인터넷에 직접 노출되지 않도록 하세요. 장비 관리에서 게스트 접근을 분리하고 계약자가 떠날 때 접근을 제거합니다. 사이트 네트워크 책임자와 함께 라우터 및 방화벽 변경 사항을 검토하십시오.
소프트웨어 출처를 눈에 띄게 유지
명시적으로 평가한 제조업체나 공급업체로부터 펌웨어를 얻습니다. 출시, 모델 지원 및 업데이트 날짜를 기록합니다. BITMAIN의 보안 펌웨어 문서에는 해당 장치에서 지원되지 않는 이미지를 차단하는 등의 조치가 설명되어 있습니다. 이러한 보호는 모델에 따라 다르며 네트워크 액세스 제어를 대체하지 않습니다. 모든 이전 컨트롤러가 동일한 방식으로 작동한다고 가정하지 마십시오.
전송 보안과 장치 보안 구별
Stratum V2에는 인증되고 암호화된 통신이 포함되어 있습니다. 배포는 여전히 채굴기, 펌웨어, 풀 및 번역 프록시에 따라 달라집니다. 설치의 어떤 링크가 어떤 프로토콜을 사용하는지 확인하세요. 풀 연결을 암호화해도 노출된 관리 암호나 손상된 모니터링 컴퓨터는 보호되지 않습니다. 두 경계를 별도로 문서화하십시오.
예상치 못한 구성 변경에 대응
현재 구성과 로그를 캡처한 다음 영향을 받는 관리 경로를 격리합니다. 마지막으로 승인된 풀 및 펌웨어 기록과 비교하세요. 신뢰할 수 있는 장치를 통해 손상된 자격 증명을 교체하고, 확인된 구성을 복원하고, 동일한 액세스를 공유하는 피어를 검사합니다. 복구 후 수락된 작업 및 지급 설정을 모니터링합니다. 재부팅만으로는 액세스 문제가 해결된 것으로 표시되지 않습니다.
참고자료
원본 문서 및 추가 자료. 정확한 장비에 대해서는 설명서를 확인하세요.