Sur cette page
Commencez avec un plan d'accès
Répertoriez les mineurs, les ordinateurs de gestion, les systèmes de surveillance, les commutateurs et le routeur. Pour chacun, enregistrez qui l'administre et pourquoi il a besoin d'un accès au réseau. Conservez le numéro de série, le nom du travailleur et l’adresse IP locale ensemble. Cela transforme une destination de pool inattendue ou un périphérique inconnu en quelque chose sur lequel vous pouvez enquêter plutôt qu'en une entrée anonyme dans une analyse.
Limiter la surface de gestion
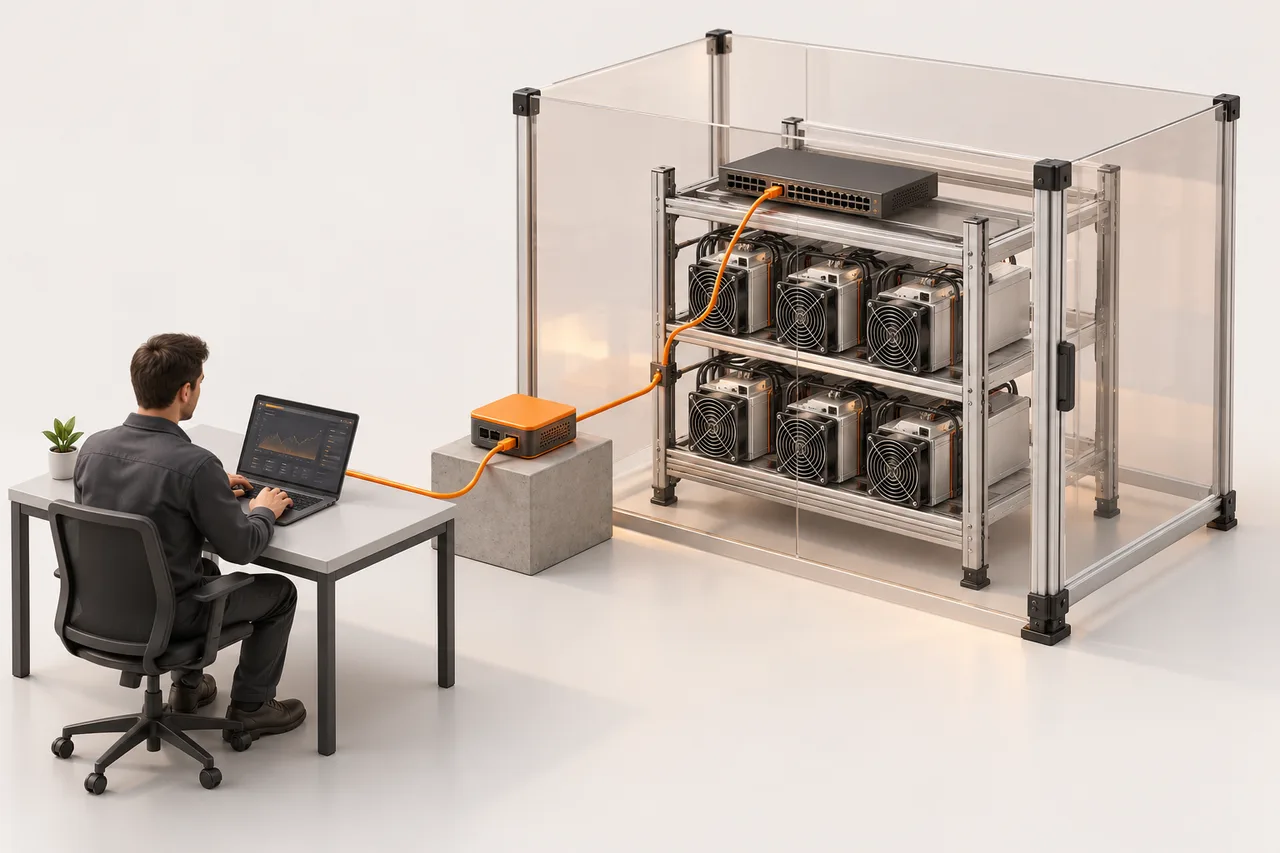
En tant que pratique opérationnelle, conservez l'administration des mineurs sur un réseau de gestion contrôlé et utilisez un chemin d'accès à distance authentifié. Évitez d’exposer l’administration des appareils directement à l’Internet public. Séparez l’accès des invités de la gestion des équipements et supprimez l’accès lorsqu’un entrepreneur part. Passez en revue les modifications apportées au routeur et au pare-feu avec la personne responsable du réseau du site.
Gardez la provenance du logiciel visible
Obtenez le micrologiciel auprès du fabricant ou d'un fournisseur que vous avez explicitement évalué. Enregistrez sa sortie, la prise en charge du modèle et la date de mise à jour. La documentation du micrologiciel de sécurité de BITMAIN décrit des mesures telles que le blocage des images non prises en charge sur les appareils concernés ; ces protections dépendent du modèle et ne remplacent pas les contrôles d’accès au réseau. Ne présumez pas que tous les anciens contrôleurs se comportent de la même manière.
Distinguer la sécurité des transports de la sécurité des appareils
Stratum V2 inclut une communication authentifiée et cryptée. Le déploiement dépend toujours du mineur, du firmware, du pool et éventuellement d'un proxy de traduction. Vérifiez quel lien dans votre installation utilise quel protocole. Le chiffrement d'une connexion de pool ne sécurise pas un mot de passe de gestion exposé ou un ordinateur de surveillance compromis ; documenter les deux limites séparément.
Répondre à un changement de configuration inattendu
Capturez la configuration et les journaux actuels, puis isolez le chemin de gestion concerné. Comparez avec les derniers enregistrements de pool et de micrologiciel approuvés. Faites pivoter les informations d’identification compromises via un appareil de confiance, restaurez une configuration vérifiée et inspectez les pairs partageant le même accès. Surveiller les paramètres de travail et de paiement acceptés après la récupération ; un redémarrage seul ne montre pas que le problème d'accès est résolu.
Références
Documents originaux et lectures complémentaires. Consultez le manuel de votre équipement exact.