En esta página
Comience con un mapa de acceso
Enumere los mineros, las computadoras de administración, los sistemas de monitoreo, los conmutadores y el enrutador. Para cada uno, registre quién lo administra y por qué necesita acceso a la red. Mantenga juntos el número de serie, el nombre del trabajador y la IP local. Esto convierte un destino de grupo inesperado o un dispositivo desconocido en algo que puede investigar en lugar de una entrada anónima en un análisis.
Limitar la superficie de gestión
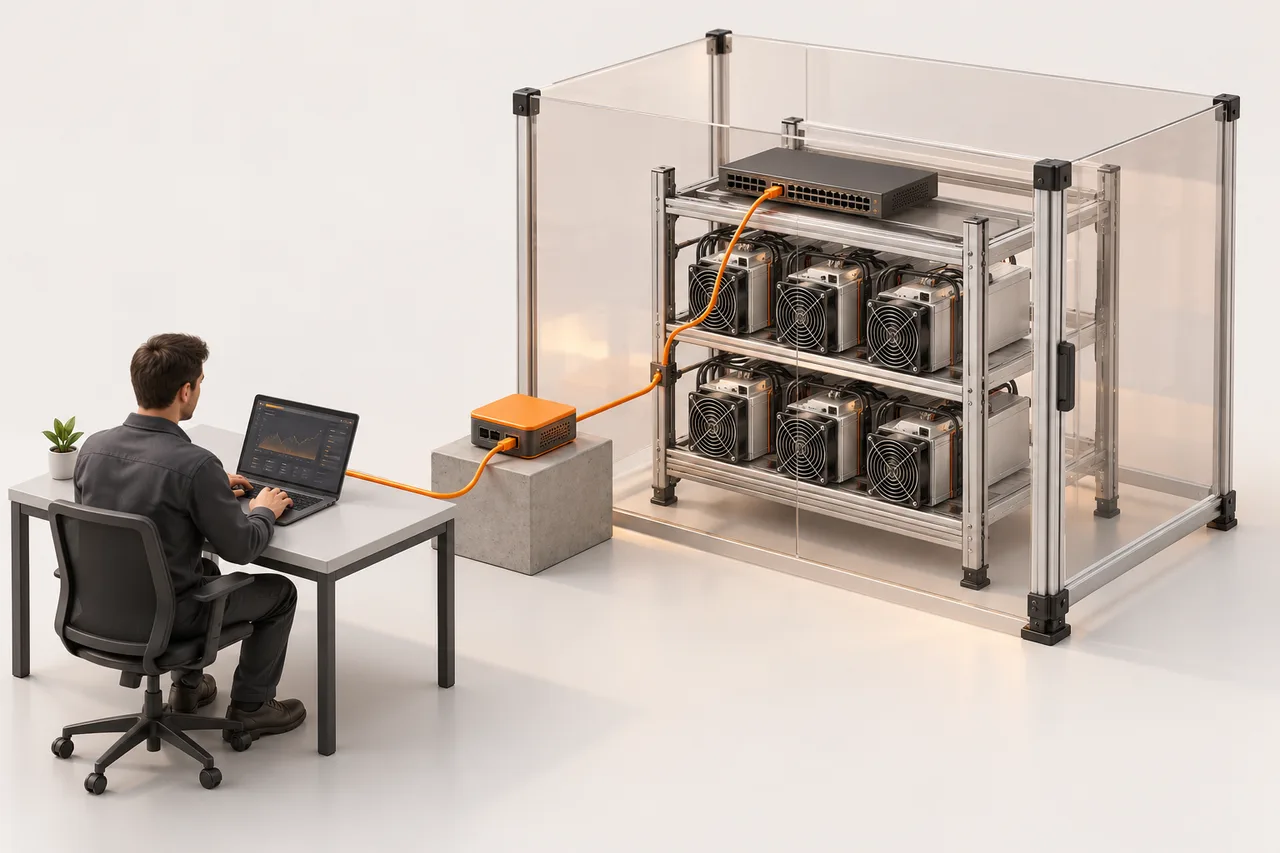
Como práctica operativa, mantenga la administración minera en una red de gestión controlada y utilice una ruta de acceso remoto autenticada. Evite exponer la administración del dispositivo directamente a la Internet pública. Separe el acceso de invitados de la gestión de equipos y elimine el acceso cuando un contratista se vaya. Revise los cambios de enrutador y firewall con la persona responsable de la red del sitio.
Mantenga visible la procedencia del software
Obtenga el firmware del fabricante o de un proveedor que haya evaluado explícitamente. Registre su lanzamiento, soporte del modelo y fecha de actualización. La documentación del firmware de seguridad de BITMAIN describe medidas como el bloqueo de imágenes no compatibles en los dispositivos aplicables; esas protecciones dependen del modelo y no reemplazan los controles de acceso a la red. No asuma que todos los controladores antiguos se comportan de la misma manera.
Distinguir la seguridad del transporte de la seguridad del dispositivo
Stratum V2 incluye comunicación cifrada y autenticada. La implementación aún depende del minero, el firmware, el grupo y posiblemente un proxy de traducción. Compruebe qué enlace de su instalación utiliza qué protocolo. Cifrar una conexión de grupo no protege una contraseña de administración expuesta ni una computadora de monitoreo comprometida; documente ambos límites por separado.
Responder a un cambio de configuración inesperado
Capture la configuración y los registros actuales y luego aísle la ruta de administración afectada. Compare con los últimos registros de firmware y grupo aprobados. Rote las credenciales comprometidas a través de un dispositivo confiable, restaure una configuración verificada e inspeccione los pares que comparten el mismo acceso. Supervisar las configuraciones de pago y trabajo aceptadas después de la recuperación; un reinicio por sí solo no muestra que el problema de acceso esté solucionado.
Referencias
Documentos originales y lecturas adicionales. Consulte el manual de su equipo exacto.