На этой странице
Начните с карты доступа
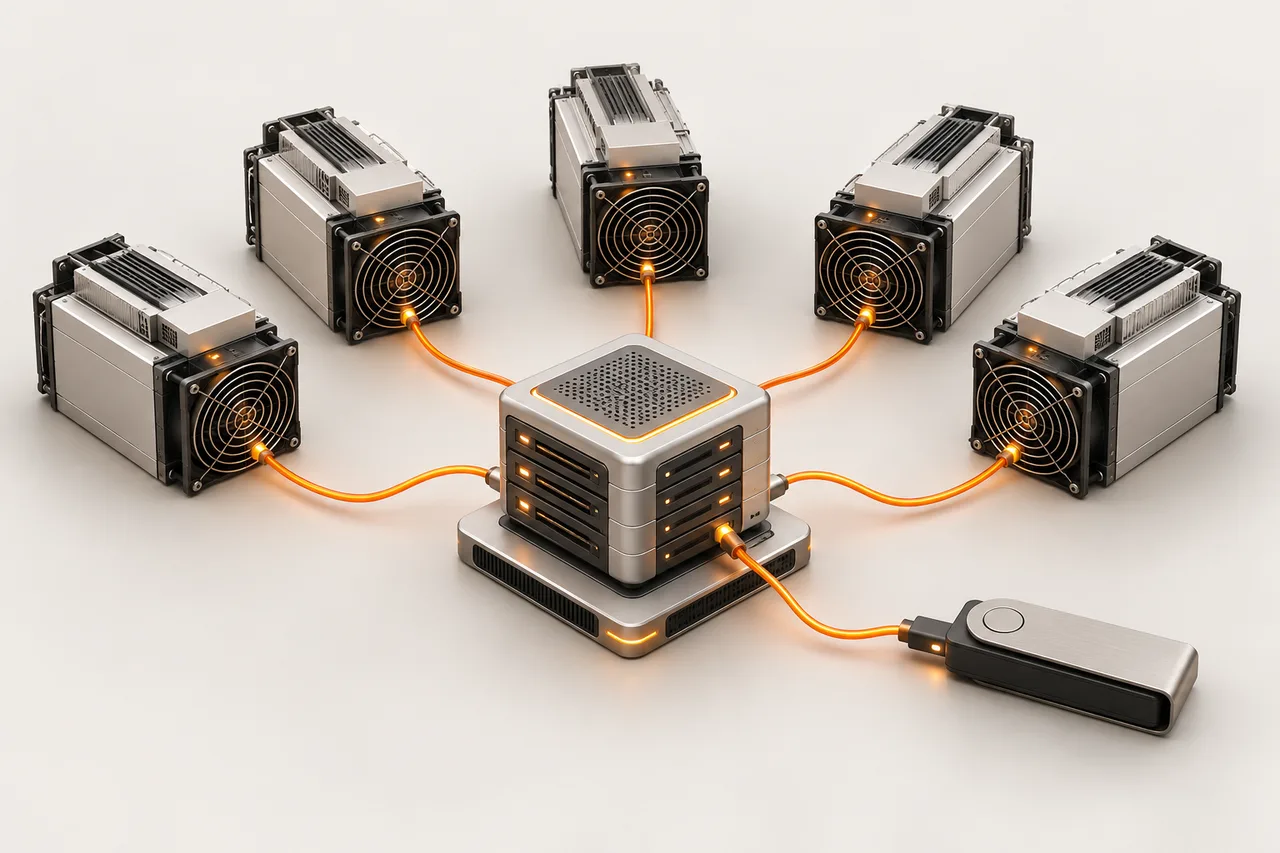
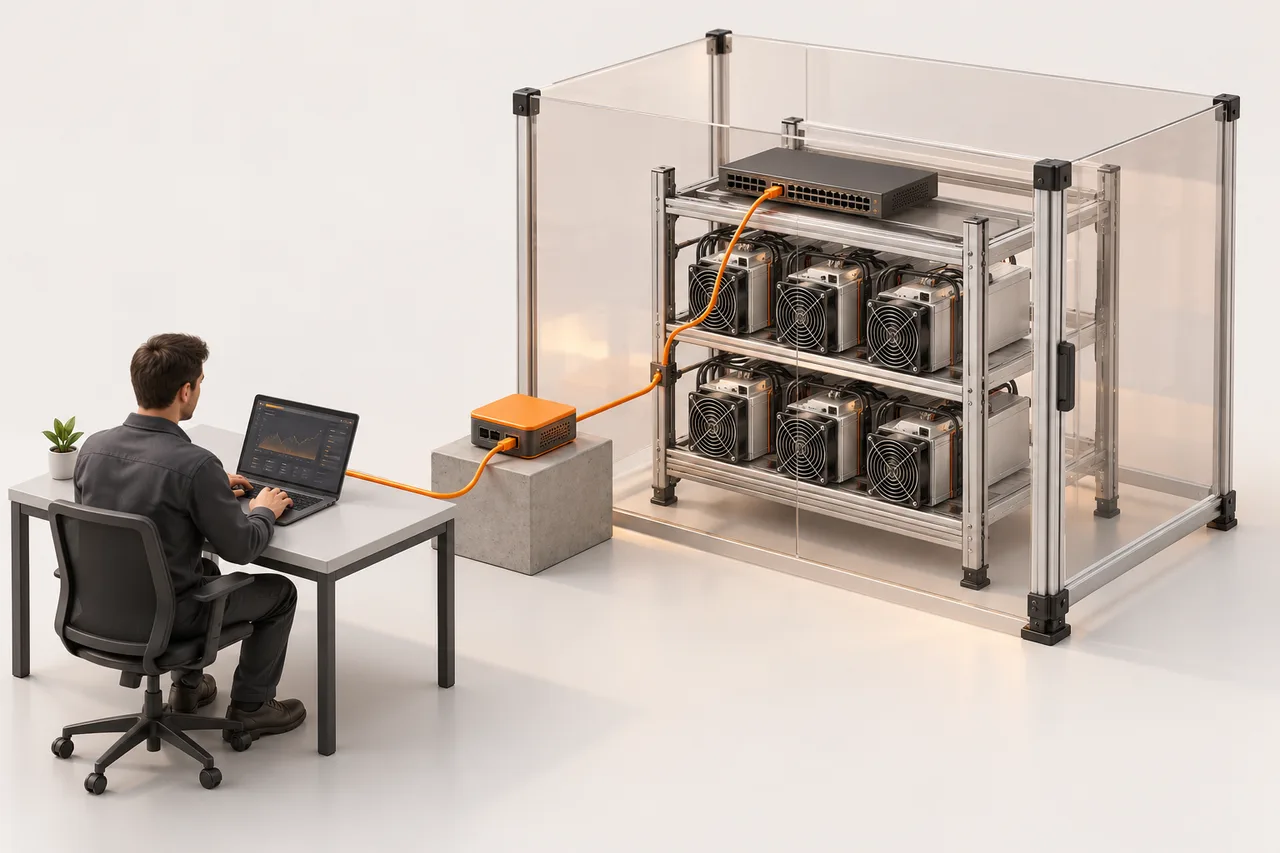
Перечислите майнеры, управляющие компьютеры, системы мониторинга, коммутаторы и маршрутизаторы. Для каждого из них запишите, кто его администрирует и почему ему необходим доступ к сети. Сохраняйте серийный номер, имя работника и локальный IP-адрес вместе. Это превращает неожиданный пункт назначения пула или неизвестное устройство в нечто, что вы можете исследовать, а не в анонимную запись при сканировании.
Ограничьте поверхность управления
В качестве операционной практики следует держать администрирование майнера в контролируемой сети управления и использовать аутентифицированный путь удаленного доступа. Избегайте раскрытия администрирования устройства непосредственно в общедоступном Интернете. Отделите гостевой доступ от управления оборудованием и закройте доступ, когда подрядчик уходит. Просмотрите изменения в маршрутизаторе и брандмауэре вместе с лицом, ответственным за сеть объекта.
Сохраняйте происхождение программного обеспечения видимым
Приобретите прошивку от производителя или поставщика, которого вы явно оценили. Запишите его выпуск, поддержку модели и дату обновления. В документации по программному обеспечению безопасности BITMAIN описаны такие меры, как блокировка неподдерживаемых изображений на соответствующих устройствах; эти меры защиты зависят от модели и не заменяют средства контроля доступа к сети. Не думайте, что все старые контроллеры ведут себя одинаково.
Отличие транспортной безопасности от безопасности устройств
Stratum V2 включает аутентифицированную зашифрованную связь. Развертывание по-прежнему зависит от майнера, прошивки, пула и, возможно, прокси-сервера трансляции. Проверьте, какая ссылка в вашей установке использует какой протокол. Шифрование соединения с пулом не защищает раскрытый пароль управления или скомпрометированный компьютер мониторинга; документируйте обе границы отдельно.
Реагировать на неожиданное изменение конфигурации
Запишите текущую конфигурацию и журналы, а затем изолируйте затронутый путь управления. Сравните с последними утвержденными записями пула и встроенного ПО. Меняйте скомпрометированные учетные данные через доверенное устройство, восстанавливайте проверенную конфигурацию и проверяйте одноранговые узлы, имеющие одинаковый доступ. Отслеживать принятые настройки работы и выплат после восстановления; одна только перезагрузка не показывает, что проблема доступа решена.
Ссылки
Оригинальные документы и дальнейшее чтение. Проверьте руководство для вашего конкретного оборудования.