In questa pagina
Inizia con una mappa di accesso
Elenca minatori, computer di gestione, sistemi di monitoraggio, switch e router. Per ognuno, registra chi lo amministra e perché necessita dell'accesso alla rete. Mantieni insieme numero di serie, nome del lavoratore e IP locale. Ciò trasforma una destinazione del pool inaspettata o un dispositivo sconosciuto in qualcosa su cui è possibile indagare anziché in una voce anonima in una scansione.
Limitare la superficie di gestione
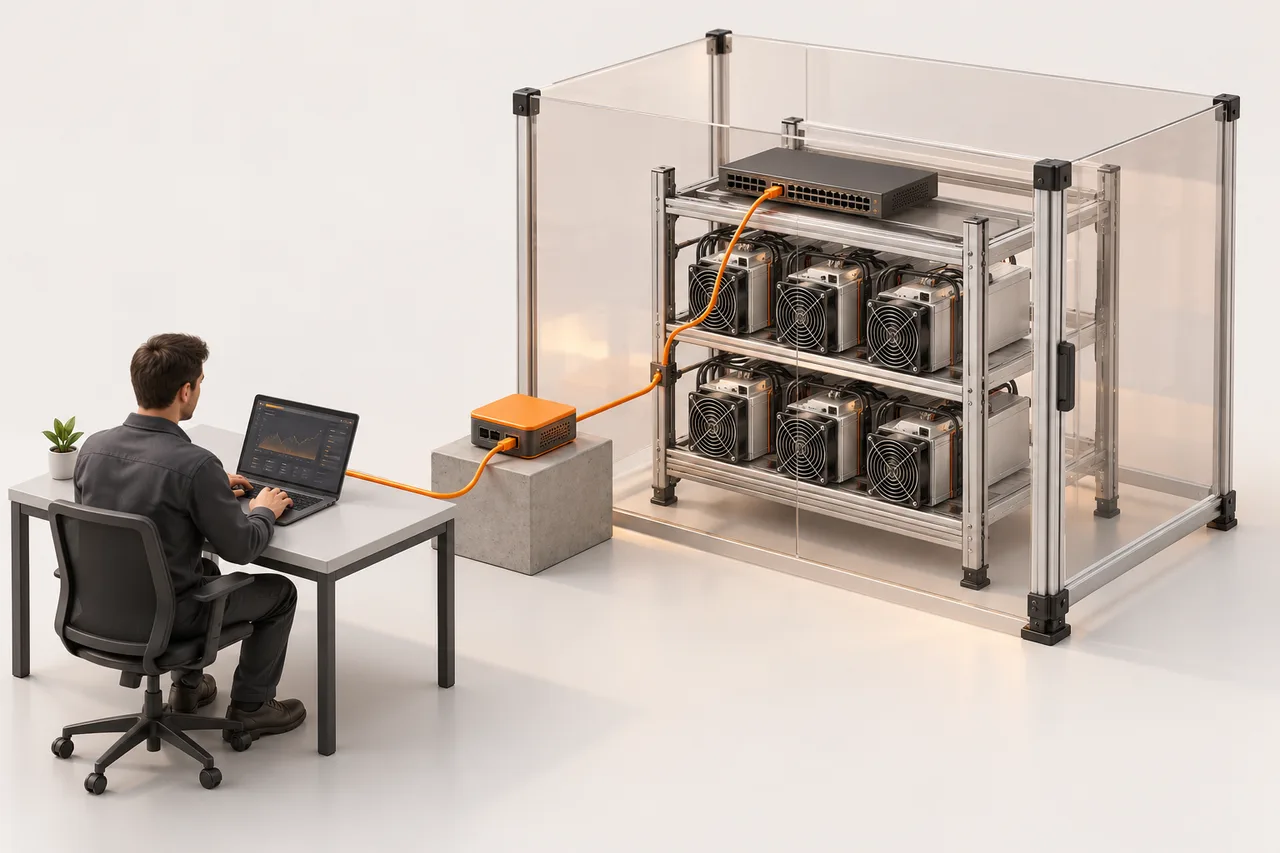
Come pratica operativa, mantenere l'amministrazione del minatore su una rete di gestione controllata e utilizzare un percorso di accesso remoto autenticato. Evitare di esporre l'amministrazione del dispositivo direttamente alla rete Internet pubblica. Separa l'accesso degli ospiti dalla gestione delle apparecchiature e rimuovi l'accesso quando un appaltatore se ne va. Esaminare le modifiche al router e al firewall con la persona responsabile della rete del sito.
Mantieni visibile la provenienza del software
Ottieni il firmware dal produttore o da un fornitore che hai valutato esplicitamente. Registrarne il rilascio, il supporto del modello e la data di aggiornamento. La documentazione del firmware di sicurezza di BITMAIN descrive misure come il blocco delle immagini non supportate sui dispositivi applicabili; tali protezioni dipendono dal modello e non sostituiscono i controlli di accesso alla rete. Non dare per scontato che tutti i controller più vecchi si comportino allo stesso modo.
Distinguere la sicurezza del trasporto dalla sicurezza del dispositivo
Stratum V2 include comunicazioni autenticate e crittografate. La distribuzione dipende ancora dal minatore, dal firmware, dal pool e possibilmente da un proxy di traduzione. Controlla quale collegamento nella tua installazione utilizza quale protocollo. La crittografia di una connessione al pool non protegge una password di gestione esposta o un computer di monitoraggio compromesso; documentare entrambi i confini separatamente.
Rispondere a una modifica di configurazione imprevista
Acquisisci la configurazione e i log correnti, quindi isola il percorso di gestione interessato. Confrontare con gli ultimi record del pool e del firmware approvati. Ruota le credenziali compromesse tramite un dispositivo affidabile, ripristina una configurazione verificata e ispeziona i peer che condividono lo stesso accesso. Monitorare le impostazioni di lavoro e pagamento accettate dopo il ripristino; un riavvio da solo non mostra che il problema di accesso è stato risolto.
Riferimenti
Documenti originali e ulteriori letture. Controlla il manuale della tua attrezzatura esatta.