Auf dieser Seite
Beginnen Sie mit einer Zugangskarte
Listen Sie Miner, Verwaltungscomputer, Überwachungssysteme, Switches und den Router auf. Notieren Sie für jede einzelne Person, wer sie verwaltet und warum sie Netzwerkzugriff benötigt. Halten Sie Seriennummer, Arbeiternamen und lokale IP zusammen. Dadurch wird ein unerwartetes Poolziel oder ein unbekanntes Gerät zu etwas, das Sie untersuchen können, und nicht zu einem anonymen Eintrag in einem Scan.
Beschränken Sie die Verwaltungsoberfläche
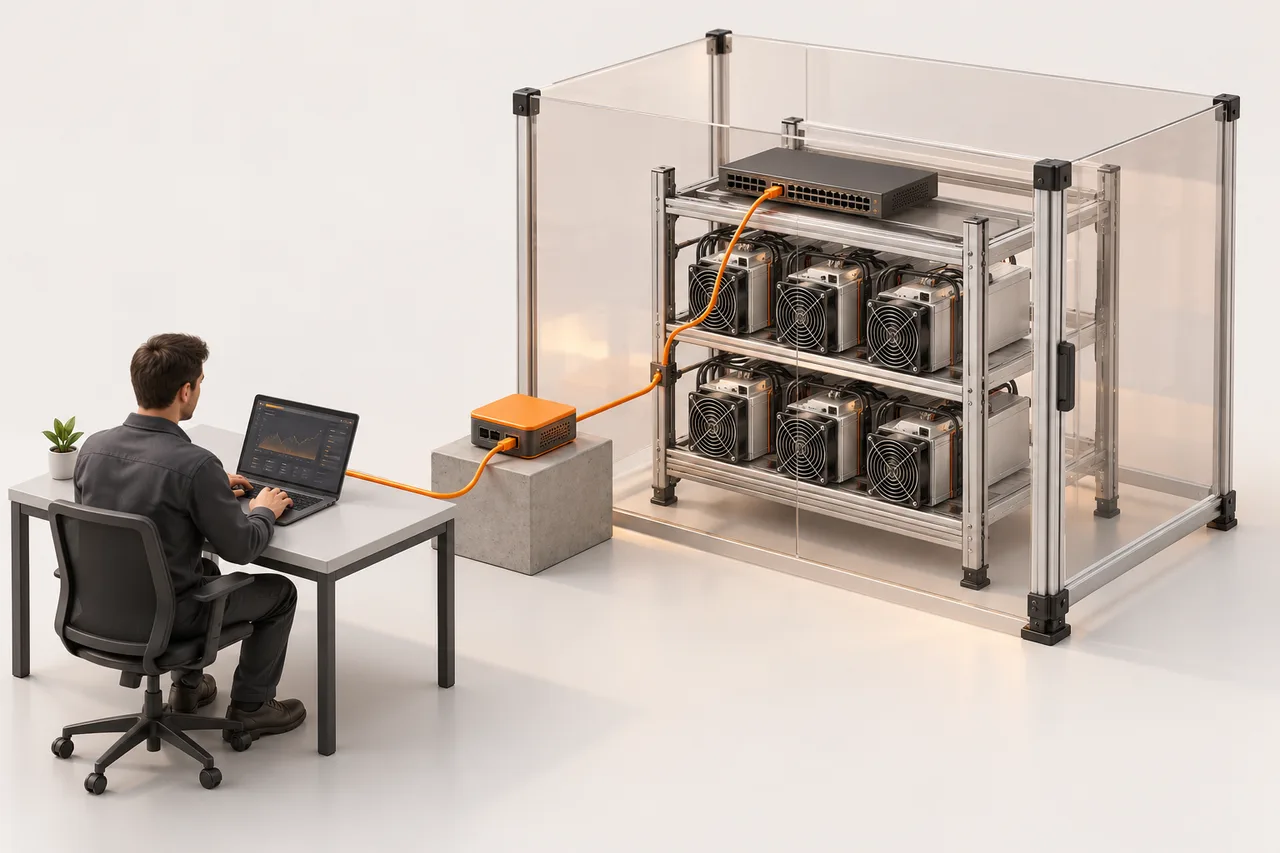
Behalten Sie als Betriebspraxis die Miner-Verwaltung in einem kontrollierten Verwaltungsnetzwerk bei und verwenden Sie einen authentifizierten Fernzugriffspfad. Vermeiden Sie es, die Geräteverwaltung direkt dem öffentlichen Internet auszusetzen. Trennen Sie den Gastzugang von der Geräteverwaltung und entfernen Sie den Zugriff, wenn ein Auftragnehmer das Unternehmen verlässt. Besprechen Sie die Router- und Firewall-Änderungen mit der Person, die für das Standortnetzwerk verantwortlich ist.
Halten Sie die Herkunft der Software sichtbar
Besorgen Sie sich die Firmware von dem Hersteller oder einem Lieferanten, den Sie explizit bewertet haben. Notieren Sie die Veröffentlichung, die Modellunterstützung und das Aktualisierungsdatum. Die Sicherheits-Firmware-Dokumentation von BITMAIN beschreibt Maßnahmen wie das Blockieren nicht unterstützter Bilder auf entsprechenden Geräten; Diese Schutzmaßnahmen sind modellabhängig und ersetzen nicht die Netzwerkzugriffskontrollen. Gehen Sie nicht davon aus, dass sich jeder ältere Controller gleich verhält.
Unterscheiden Sie zwischen Transportsicherheit und Gerätesicherheit
Stratum V2 umfasst authentifizierte, verschlüsselte Kommunikation. Die Bereitstellung hängt weiterhin vom Miner, der Firmware, dem Pool und möglicherweise einem Übersetzungs-Proxy ab. Prüfen Sie, welcher Link in Ihrer Installation welches Protokoll verwendet. Durch die Verschlüsselung einer Poolverbindung wird kein offengelegtes Verwaltungskennwort oder ein kompromittierter Überwachungscomputer geschützt. Dokumentieren Sie beide Grenzen separat.
Reagieren Sie auf eine unerwartete Konfigurationsänderung
Erfassen Sie die aktuelle Konfiguration und die Protokolle und isolieren Sie dann den betroffenen Verwaltungspfad. Vergleichen Sie mit den letzten genehmigten Pool- und Firmware-Datensätzen. Leiten Sie kompromittierte Zugangsdaten über ein vertrauenswürdiges Gerät weiter, stellen Sie eine verifizierte Konfiguration wieder her und überprüfen Sie Peers mit demselben Zugriff. Überwachen Sie akzeptierte Arbeits- und Auszahlungseinstellungen nach der Wiederherstellung. Ein Neustart allein zeigt nicht, dass das Zugriffsproblem behoben ist.
Referenzen
Originaldokumente und weiterführende Literatur. Sehen Sie im Handbuch nach, welche genaue Ausrüstung Sie benötigen.